Instituição financeira amplia em cinco vezes a cobertura do SOC com operação cogerenciada
“Operamos um SOC deixando a inteligência do lado do cliente, que é onde ela deve estar.”
A instituição tinha um SOC em pé, mas que encaminhava alertas sem amadurecer. A DataRunk começou pela operação de negócio, refez a engenharia de detecção e assumiu o N1 24x7, com playbooks, regras e indicadores no ambiente do cliente.
- Operação de negócio para fraude e processos críticos
- Engenharia de detecção com base no MITRE ATT&CK
- SOC 24x7 cogerenciado
mais área de cobertura de detecção nos primeiros meses de operação conjunta.
Revisão técnica: Lariana Peixoto, Head de Cibersegurança e Antifraude da DataRunk
Um SOC que existia, mas não amadurecia
Havia operação, mas faltavam detecções relevantes, cobertura, playbooks documentados para N1 e N2 e visão sobre volume de alertas, tempo de reconhecimento (MTTA) e tempo de resposta (MTTR).
Sair do alerta encaminhado para o incidente tratado
Operar um SOC não é só executar playbooks. O mesmo time que cuida do dia a dia precisa ser crítico o bastante para acionar a engenharia de detecção, melhorar os alertas, atuar na causa raiz e reduzir os falsos positivos.
Era essa maturidade que a instituição buscava.
Alertas pouco relevantes
Falsos positivos ocupavam a fila e podiam mascarar o que importava.
Limitada
Muitos comportamentos do ambiente ficavam fora do radar.
Sem métrica
Sem playbooks de N1 e N2 nem visão de MTTA e MTTR.
“Não queríamos entregar um serviço by the book, mas com significado. Aliando o conhecimento do time do cliente sobre o negócio ao nosso conhecimento sobre a plataforma, conseguimos propor melhorias de fato relevantes, eliminando ruídos que pudessem mascarar um evento importante.”
Negócio primeiro, detecção antes da resposta
Operação de negócio
Em cerca de dois meses, a DataRunk estruturou o monitoramento do comportamento dos usuários para fraude e da saúde dos processos financeiros, com mapeamento de cobertura, detecções e playbooks.
Engenharia de detecção
Em cerca de um mês, as detecções existentes foram revisadas e os novos casos de uso foram desenhados com base no MITRE ATT&CK. Só então o SIEM foi dimensionado, passando de instância única para cluster.
Operação 24x7 conjunta
A DataRunk assumiu o N1 em escala 24x7, com escalonamento ao time do cliente conforme a natureza do alerta e um especialista dedicado transformando o que a fila aprende em novas detecções.
“Os alertas caem para a DataRunk, onde são analisados e enriquecidos para a decisão sobre a abertura de um incidente. Os playbooks nos deram muita evolução: quando um alerta chega, sabemos o que executar e avaliamos cada passo.”
Fraude e processos críticos na mesma operação
A operação de negócio veio antes do SOC e passou a acompanhar duas coisas: o comportamento dos usuários, para identificar fraude, e a saúde dos principais processos financeiros, como o Pix, para garantir disponibilidade. As detecções antifraude saíram de um punhado para mais de 50, somando os playbooks de negócio e de segurança.
“Não tem receita de bolo em cibersegurança. Para os ataques estabelecidos, temos que atuar na origem para não gerar alertas. Para os dinâmicos, temos que ganhar maturidade em reconhecimento e resposta, tanto em N1 quanto em N2.”
Fraude e disponibilidade
Comportamento do usuário e saúde dos processos sem visão única.
Operação de negócio
Cobertura mapeada, detecções e playbooks em cerca de dois meses.
50+ detecções antifraude
Partindo de um punhado.
Mais cobertura, menos ruído
Cobertura cerca de cinco vezes maior
A área de detecção se expandiu para comportamentos que antes ficavam fora do radar.
Detecções mais que triplicadas
Com destaque para o antifraude, que passou de um punhado para mais de 50.
Falsos positivos em queda
Cerca de 10% a menos, com uma fila em que o time confia.
“A detecção deve sempre vir rica, para que não entre um volume de falsos positivos que onere a operação. O time que opera sabe que o que está chegando na fila tem alto nível de precisão.”
A inteligência ficou do lado do cliente
Os números de atendimento e resposta passaram a ser acompanhados em tempo real pelos dois times, no ambiente do cliente. Investigações em andamento, falsos positivos, detecções ativas, MTTA e MTTR ficam visíveis sem relatório mensal.
Alertas encaminhados
Pouca visão sobre o que acontecia na fila.
Incidentes tratados
Playbooks, regras e indicadores no ambiente do cliente.
Geralmente, o SOC terceirizado mantém a inteligência no seu próprio ambiente e reporta mensalmente. Isso gera um lock-in que pode afetar a jornada de cyber. Por isso, a gente faz o inverso.
N2, automação e visão de negócio
N2 com a DataRunk
Levar também a investigação aprofundada para a operação conjunta.
Automação de respostas
Usar os playbooks já documentados como base para orquestrar e automatizar.
Visão única
Juntar segurança e negócio numa só leitura para a direção: o modelo que a DataRunk chama de Cyber Fusion Center.
Especialistas em transformar dado em decisão
A inteligência fica com você
Playbooks, regras e indicadores no seu ambiente, desde o primeiro dia.
Cyber e fraude no mesmo time
Na DataRunk, cibersegurança e antifraude são uma só área. Conheça nossa atuação no setor financeiro.
Construímos, operamos e evoluímos junto
Conheça a operação de SecOps.
Especialização reconhecida
Splunk Partner of the Year 2025, Brasil & LATAM.
Instituição financeira brasileira. O nome do cliente não é divulgado.
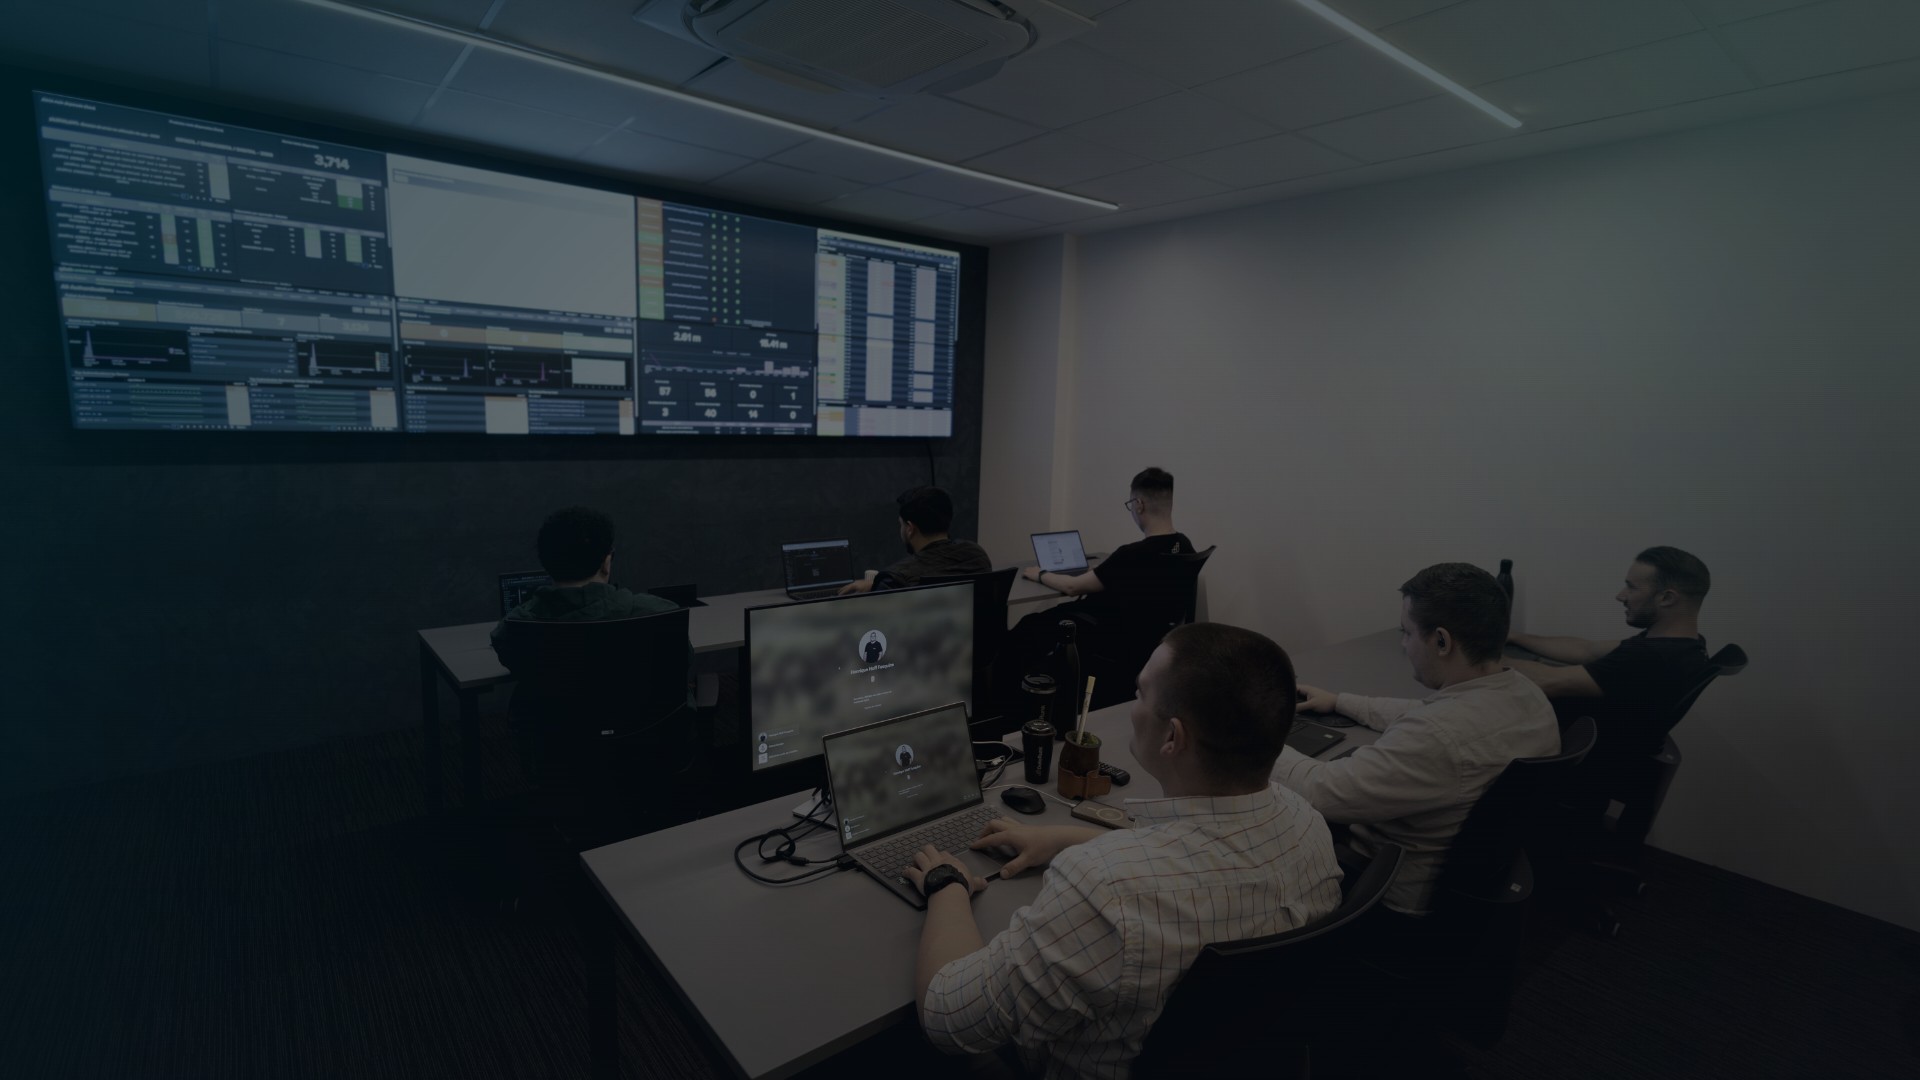 Operação de SOC da DataRunk.
SOC cogerenciado e antifraude
O que é uma operação de negócio dentro de um SOC?
É o monitoramento que olha o negócio, e não só a infraestrutura: comportamento dos usuários para identificar fraude e saúde dos processos críticos, como pagamentos. Neste case, ela veio antes do SOC e deu base para as detecções antifraude.
Como reduzir falsos positivos sem perder cobertura?
Atuando na origem. Para ataques conhecidos, a detecção é refinada até não gerar ruído; para os novos, o time ganha maturidade de reconhecimento. Aqui, a cobertura cresceu cerca de cinco vezes enquanto os falsos positivos caíram perto de 10%.
O que fica com o cliente num SOC cogerenciado?
No modelo da DataRunk, tudo o que a operação gera: playbooks, regras, casos de uso e indicadores, acompanhados em tempo real no ambiente do cliente.
Quanto do que o seu SOC aprende fica com você?
Fale com nosso time e veja como estruturar uma operação cogerenciada com a inteligência do seu lado.
- Diagnóstico da maturidade do seu SOC
- Engenharia de detecção para os seus processos críticos
- Plano de evolução com quick wins
Solicite agora nosso contato
Respondemos em até um dia útil.
Ao enviar, você concorda em receber comunicações da DataRunk. Seus dados são tratados conforme a LGPD.