Os Centros de Operações de Segurança (SOCs) cresceram em dados, ferramentas e capacidade de monitoramento. Ainda assim, muitas operações continuam presas ao mesmo problema: recebem mais alertas do que conseguem transformar em decisões. O desafio atual não é simplesmente enxergar mais eventos, mas, reconhecer quais sinais representam risco real, compreender seu impacto e coordenar uma resposta antes que o incidente afete a continuidade, a receita ou a confiança no negócio.
É nesse contexto que o conceito de Next-Gen SOC ganha relevância. Mais do que uma atualização tecnológica, ele representa uma mudança no modelo operacional: do tratamento reativo de alertas para uma operação orientada por inteligência, contexto e risco.
O que é um Next-Gen SOC?
Um Next-Gen SOC, ou SOC de nova geração, é uma evolução do Security Operations Center que integra telemetria, inteligência de ameaças, engenharia de detecção, automação e contexto de negócio para melhorar a qualidade das decisões de segurança.
Não existe uma certificação ou uma arquitetura universal que defina um Next-Gen SOC. Por isso, o termo não deve ser associado a uma ferramenta, fabricante ou tecnologia isolada. O que caracteriza essa evolução é a capacidade de conectar pessoas, processos e dados para detectar melhor, investigar com contexto, responder de forma coordenada e aprender continuamente.
Em termos práticos, um Next-Gen SOC avança em cinco dimensões:
- Visibilidade orientada a risco: coleta os dados necessários para observar ativos, identidades, jornadas e operações críticas.
- Detecção contextualizada: transforma telemetria em sinais de maior fidelidade, alinhados ao perfil de ameaças da organização.
- Investigação integrada: correlaciona evidências antes dispersas entre endpoint, identidade, cloud, rede e aplicações.
- Resposta orquestrada: combina playbooks, automação e autoridade humana de acordo com o risco de cada ação.
- Evolução contínua: utiliza métricas, testes e lições aprendidas para aprimorar a cobertura e a capacidade de resposta.
Essa lógica acompanha a evolução das referências de mercado. A revisão mais recente do NIST para resposta a incidentes passou a integrar preparação, detecção, resposta, recuperação e aprendizado à gestão de risco cibernético, em vez de tratar incident response como uma atividade técnica isolada.
O que precisa mudar
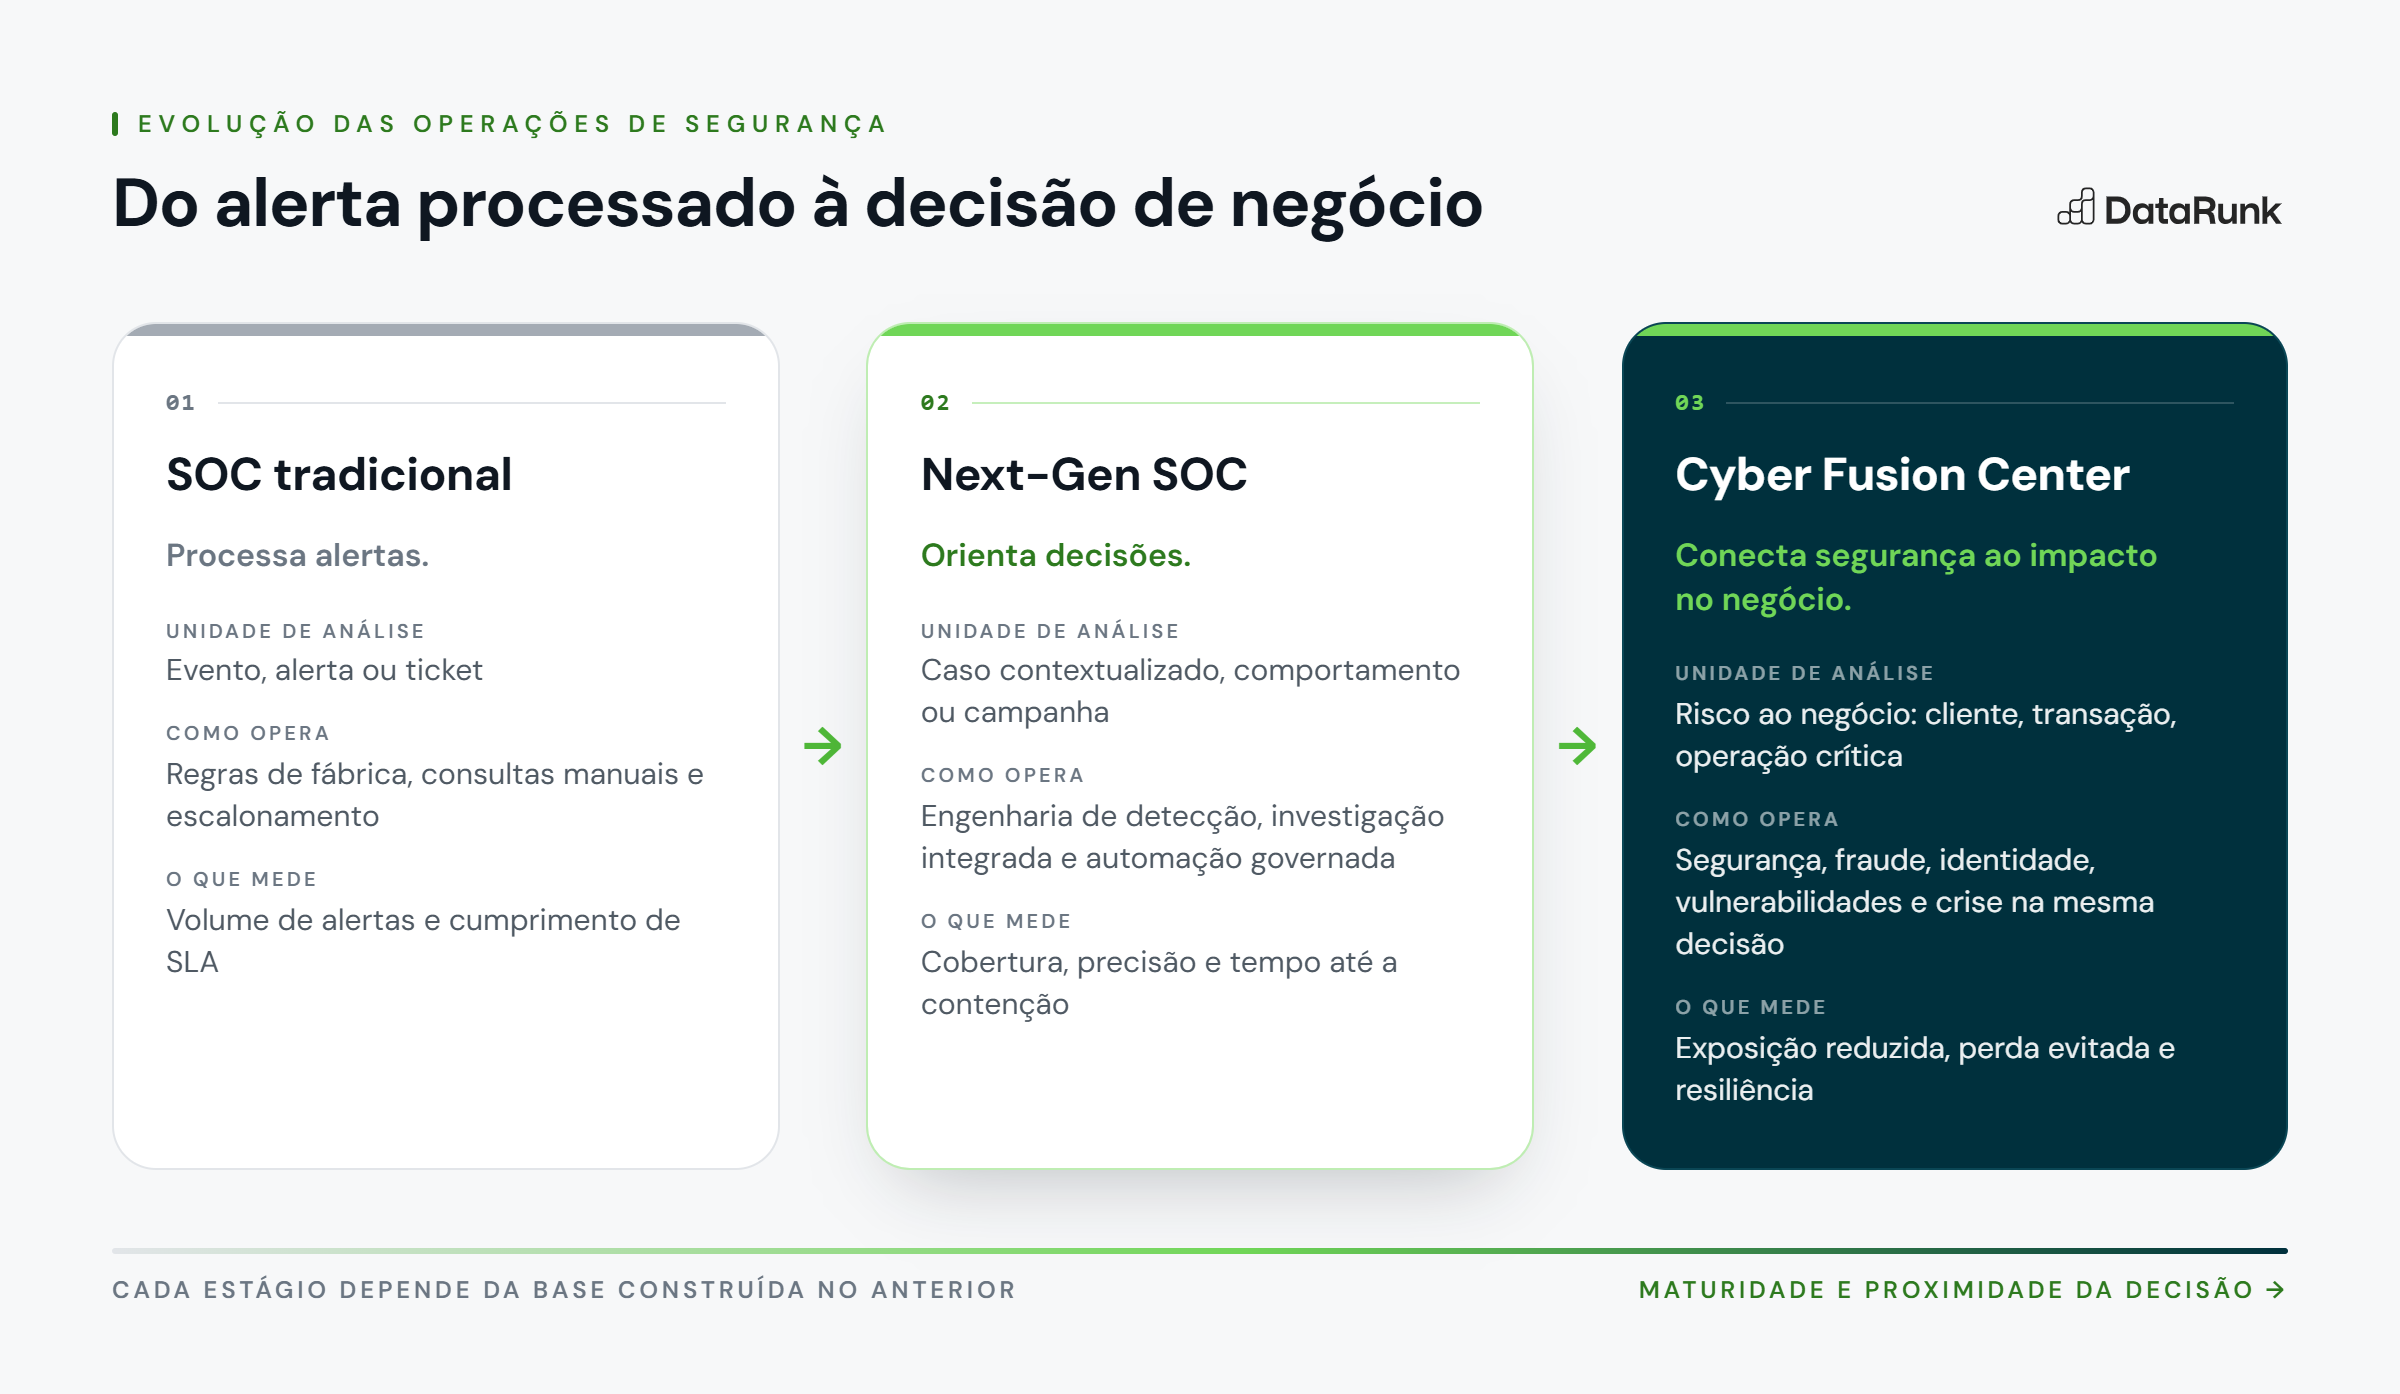
A diferença entre um SOC tradicional e um Next-Gen SOC não está na quantidade de ferramentas. Está na forma como a operação transforma sinais em decisões.
| Dimensão | SOC tradicional | Next-Gen SOC |
|---|---|---|
| Foco operacional | Receber e tratar alertas | Reconhecer situações de risco e coordenar decisões |
| Unidade de análise | Evento, alerta ou ticket | Caso contextualizado, comportamento ou campanha |
| Dados | Logs coletados conforme disponibilidade | Telemetria definida por risco, ameaça e criticidade |
| Detecção | Regras estáticas e conteúdo de fábrica | Engenharia de detecção com testes e melhoria contínua |
| Investigação | Consultas manuais em ferramentas separadas | Correlação entre ativos, identidades, ameaças e contexto |
| Resposta | Escalonamentos e ações predominantemente manuais | Playbooks integrados e automação governada |
| Métricas | Alertas, tickets e cumprimento de SLA | Cobertura, precisão, contenção e redução de exposição |
| Papel do analista | Processar filas | Investigar exceções e aprimorar a defesa |
Um SOC tradicional pode ser eficiente dentro do escopo para o qual foi desenhado. Contudo, o problema surge quando o ambiente, as ameaças e as expectativas do negócio mudam, mas a operação continua estruturada para processar volume. A transição para um Next-Gen SOC começa quando a pergunta deixa de ser “quantos alertas foram tratados?” e passa a ser “quais riscos foram identificados, contidos ou evitados?”.
Tecnologia não define maturidade
É comum iniciar um projeto de modernização pela aquisição de um novo SIEM, XDR, data lake, SOAR ou plataforma de inteligência artificial. Essas tecnologias podem ser importantes, mas não resolvem, sozinhas, as limitações estruturais da operação. Uma plataforma mais avançada não corrige fontes ausentes, critérios inconsistentes de severidade, processos de resposta não documentados ou responsabilidades indefinidas. Da mesma forma, automação não melhora um fluxo que nunca foi estabilizado.
A DataRunk identificou, em avaliações conduzidas em nossos clientes no Brasil, maturidade média de 21% nas operações analisadas. Os problemas mais recorrentes não se concentram exclusivamente em tecnologia: aparecem na desconexão entre pessoas, processos, ferramentas, serviços e necessidades do negócio. Essa análise está detalhada no artigo sobre maturidade do SOC.
Por isso, a modernização precisa começar por um diagnóstico. Antes de decidir o que comprar, a organização deve compreender:
- Quais operações e ativos não podem parar.
- Quais ameaças podem produzir impacto material.
- Onde existem lacunas de visibilidade e detecção.
- Como decisões de contenção são tomadas.
- Quais atividades podem ser automatizadas com segurança.
- Como a evolução será medida e comunicada.
Dados com propósito
A base de um Next-Gen SOC não é a inteligência artificial. É a capacidade de transformar dados confiáveis em contexto para decisão.
Coletar mais telemetria sem um propósito definido aumenta custo e complexidade. Portanto, a coleta deve ser orientada pelos comportamentos que a organização precisa detectar, pelos ativos que sustentam o negócio e pelas evidências necessárias para investigar e responder.
O MITRE ATT&CK contribui para essa disciplina ao organizar táticas e técnicas de adversários observadas no mundo real. Em vez de medir o SOC apenas pelo número de regras, a organização pode avaliar quais comportamentos relevantes consegue observar, quais dados sustentam as detecções e onde permanecem lacunas de cobertura.
A qualidade do contexto também depende da capacidade de relacionar um sinal à criticidade do ativo, ao comportamento da identidade, às exposições conhecidas e às consequências potenciais para o negócio. Sem essa correlação, a operação enxerga atividade. Com ela, começa a enxergar risco.
Detecção como competência
Um Next-Gen SOC não depende apenas das regras entregues pelas plataformas. Ele desenvolve capacidade própria para criar, testar, validar e melhorar detecções de acordo com seu ambiente e perfil de ameaças.
A engenharia de detecção transforma regras em ativos gerenciáveis. Cada detecção parte de uma hipótese, utiliza fontes definidas, estabelece o contexto necessário para investigação e passa por testes antes e depois de entrar em produção. A prática também incorpora modelagem de ameaças, inteligência e feedback das equipes de resposta.
Essa abordagem muda o papel do SIEM. Em vez de funcionar apenas como repositório e mecanismo de alerta, ele passa a sustentar uma arquitetura de inteligência em que dados, casos de uso e decisões estão conectados.
O resultado esperado não é simplesmente gerar menos alertas. É elevar a proporção de sinais que merecem atenção e reduzir o tempo entre identificação, compreensão e ação.
Automação com governança
A automação é essencial para escalar a operação, mas precisa ser aplicada com critérios claros. Tarefas repetitivas e de baixo risco, como enriquecimento, consulta de reputação, coleta de evidências e abertura de casos, podem ser executadas com pouca ou nenhuma intervenção humana.
Ações com maior impacto exigem níveis proporcionais de controle. Bloquear uma identidade, isolar um ativo ou interromper uma transação envolve consequências diferentes e pode exigir aprovação, trilha de auditoria e possibilidade de reversão.
O SOAR ajuda a estruturar essa evolução ao conectar ferramentas, informações e procedimentos em playbooks de investigação e resposta. Seu valor, porém, depende da maturidade dos processos que serão orquestrados: automatizar um processo inconsistente apenas torna o erro mais rápido.
Em uma operação madura, a automação responde a perguntas objetivas:
- Que atividade está autorizada a executar?
- Em quais ambientes e ativos?
- Sob quais condições?
- Quando a validação humana é obrigatória?
- Como a decisão será registrada e auditada?
- Como a ação poderá ser interrompida ou revertida?
O papel da inteligência artificial
A inteligência artificial amplia a capacidade do SOC de organizar evidências, correlacionar sinais e apoiar investigações. Ela pode reduzir tarefas manuais, resumir casos, construir linhas do tempo e sugerir próximos passos para validação dos analistas.
A evolução mais recente avança de copilotos acionados por pessoas para agentes especializados, capazes de assumir tarefas delimitadas. Essa autonomia, entretanto, não pode crescer mais rápido do que a capacidade da organização de governá-la.
Um SOC preparado para IA precisa conhecer os dados utilizados, controlar privilégios, validar resultados e definir quais decisões continuam sob responsabilidade humana. A questão central não é se a operação usa IA, mas se consegue explicar o que ela fez, por que fez e qual foi o efeito produzido.
Esse desafio se torna ainda mais relevante quando agentes de IA passam a acessar sistemas, utilizar identidades e executar ações. No setor financeiro, por exemplo, a segurança precisa observar não apenas o modelo, mas o comportamento do agente durante a execução. O artigo sobre segurança bancária e agentes de IA aprofunda essa nova camada de controle.
A IA não substitui a maturidade operacional. Ela a exige.
A mudança de papel do analista
Quanto mais atividades repetitivas são automatizadas, mais o trabalho humano se concentra em julgamento, investigação e melhoria contínua.
O analista deixa de atuar apenas como operador de uma fila e passa a supervisionar automações, validar decisões, investigar exceções e converter aprendizados em novos controles. Isso aumenta a importância de competências como engenharia de detecção, threat hunting, resposta a incidentes, análise de identidade, cloud e comunicação com áreas de risco e negócio.
O objetivo não é retirar pessoas da operação. É preservar sua atenção para os casos em que contexto, experiência e consequência importam mais.
Métricas que mostram evolução
MTTD e MTTR continuam relevantes, mas não representam toda a eficácia do SOC. Uma redução nesses indicadores pode esconder fechamento automático de casos, baixa qualidade de classificação ou ausência de visibilidade sobre ameaças que nunca foram detectadas.
Um Next-Gen SOC combina eficiência operacional com evidências de capacidade defensiva:
- Cobertura das fontes e operações críticas.
- Cobertura de comportamentos adversários relevantes.
- Precisão das detecções e classificações.
- Tempo entre sinal, decisão e contenção.
- Percentual de playbooks testados.
- Taxa de enriquecimento e resposta automatizada.
- Recorrência de incidentes com a mesma causa.
- Exposição reduzida e impacto evitado.
Essa mudança aproxima a operação das perguntas do board. O SOC deixa de reportar somente o que processou e passa a demonstrar o que está preparado para proteger, onde permanecem riscos e quais melhorias terão maior impacto sobre a resiliência.
Como iniciar a transição
A evolução não precisa começar com uma transformação ampla. Ela pode ser conduzida de forma progressiva, desde que exista uma visão clara do estado atual e do patamar necessário.
Estabilizar
Corrigir lacunas críticas de telemetria, definir responsabilidades, revisar critérios de severidade e garantir que os principais cenários tenham procedimentos de resposta documentados.
Integrar
Conectar fontes, investigações, inteligência, detecções e fluxos de resposta. O objetivo é reduzir o trabalho de reconstrução manual e oferecer uma visão consistente do caso.
Evoluir
Ampliar automação, validação contínua, IA e contexto de negócio, com limites de autoridade e métricas que comprovem melhoria.
A consultoria de maturidade de SOC da DataRunk utiliza o RunkAdvisor para avaliar negócio, pessoas, processos, tecnologia e serviços na mesma régua. A partir dos gaps entre o estágio atual e o desejado, a organização pode construir um roadmap com prioridades, dependências e resultados esperados.
Do Next-Gen SOC ao Cyber Fusion Center
O Next-Gen SOC fortalece a capacidade de detectar, investigar e responder. Mas, em alguns contextos, a organização precisa ir além e integrar segurança a fraude, risco, identidade, vulnerabilidades, gestão de crises e operações críticas.
É nesse ponto que surge o Cyber Fusion Center. O modelo aproveita as capacidades do SOC e as conecta a outras funções para construir decisões orientadas ao impacto do negócio. Ele não é apenas um SOC com mais ferramentas ou áreas reunidas no mesmo espaço; exige dados, processos, governança e objetivos compartilhados.
O Next-Gen SOC moderniza a capacidade de detectar e responder. O Cyber Fusion Center conecta essa capacidade à inteligência, ao risco e às operações críticas do negócio.
No setor financeiro, essa convergência permite correlacionar sinais técnicos, comportamentais e transacionais antes que um comprometimento se transforme em perda. A DataRunk detalha essa arquitetura no conteúdo sobre o que é um Cyber Fusion Center e no guia sobre como migrar de SOC para Cyber Fusion Center.
O DataRunk BSOC materializa essa visão para instituições financeiras ao combinar detecção de ameaças, inteligência transacional e contexto das operações que sustentam o fluxo do dinheiro.
A evolução para esse modelo, entretanto, depende de uma base operacional consistente. Um Cyber Fusion Center não compensa a baixa maturidade do SOC; ele amplia aquilo que a operação já é capaz de integrar e executar.
O próximo passo
Um Next-Gen SOC não nasce da substituição de uma plataforma, é construído quando uma organização consegue conectar visibilidade, detecção, decisão e resposta ao que precisa proteger.
O ponto de partida é descobrir se a operação atual tem base para essa evolução. O diagnóstico de maturidade da DataRunk identifica gaps em negócio, pessoas, processos, tecnologia e serviços e os converte em um roadmap priorizado.
Antes de ampliar ferramentas e automações, descubra onde seu SOC está e o que precisa evoluir para proteger o negócio com mais inteligência.
Perguntas frequentes
• Next-Gen SOC é uma tecnologia?
Não. É um modelo de evolução operacional que pode combinar SIEM, SOAR, EDR/XDR, inteligência de ameaças, automação e IA. A tecnologia sustenta o modelo, mas não substitui pessoas, processos, governança e contexto de negócio.
• Qual é a diferença entre SOC tradicional e Next-Gen SOC?
O SOC tradicional tende a concentrar seu trabalho em alertas e tickets. O Next-Gen SOC integra dados, detecções, investigação e resposta para reconhecer situações de risco e apoiar decisões mais rápidas e consistentes.
• Um novo SIEM transforma o SOC?
Não. Uma plataforma mais moderna pode ampliar a capacidade técnica, mas o resultado depende da qualidade da telemetria, dos casos de uso, das detecções, dos processos de resposta e da maturidade da equipe.
• Next-Gen SOC e Agentic SOC são a mesma coisa?
• Não necessariamente. Agentic SOC descreve o uso de agentes de IA em tarefas de investigação e resposta. Essa pode ser uma capacidade de um Next-Gen SOC, desde que existam controle de privilégios, validação, auditoria e supervisão humana.
Como saber se o SOC está preparado para IA?
• A operação precisa ter dados confiáveis, processos documentados, acessos controlados, critérios de decisão, detecções testadas, responsáveis definidos e mecanismos de auditoria. Sem essa base, a IA pode acelerar decisões inconsistentes.
• Next-Gen SOC substitui o Cyber Fusion Center?
Não. O Next-Gen SOC moderniza detecção e resposta. O Cyber Fusion Center amplia essa capacidade ao integrar outras disciplinas e dados de negócio em um modelo compartilhado de decisão.