Duas vulnerabilidades exploradas em conjunto podem abrir caminho para execução remota de código em appliances de acesso corporativo. Atualizar o firmware é apenas a primeira etapa: organizações também precisam investigar possível comprometimento.
Resumo técnico
A SonicWall corrigiu as vulnerabilidades CVE-2026-83548 e CVE-2026-83549 após confirmar exploração ativa contra appliances SMA 1000. A primeira é uma falha SSRF pré-autenticação, com CVSS 10.0; a segunda permite injeção de comandos por um administrador autenticado e recebeu CVSS 7.8. Encadeadas, elas podem criar um caminho de ataque sem credenciais até a execução remota de código. As duas falhas também foram incluídas no catálogo de vulnerabilidades exploradas da CISA em 2 de setembro de 2026.
O que aconteceu
A CVE-2026-83548 está na interface Appliance WorkPlace e permite que um atacante remoto não autenticado alcance funcionalidades que deveriam permanecer protegidas. A CVE-2026-83549 está no Appliance Management Console e, em determinadas condições, permite que uma sessão administrativa execute comandos arbitrários no sistema operacional.
A investigação indica que as falhas podem ser combinadas: a SSRF funciona como entrada para alcançar o componente vulnerável à injeção de comandos, removendo, na prática, a exigência inicial de autenticação administrativa. O resultado potencial é o comprometimento completo do dispositivo de borda.
Ambientes afetados
Os modelos físicos e virtuais estão no escopo. A vulnerabilidade não afeta a linha SMA 100 nem as funcionalidades SSL-VPN executadas em firewalls SonicWall.
Por que importa
Appliances VPN concentram autenticação, conectividade remota e acesso a recursos internos. Quando comprometidos, deixam de ser apenas um ativo vulnerável e passam a funcionar como ponto de apoio dentro do perímetro corporativo, com impacto potencial sobre identidades, segmentação, continuidade e capacidade de resposta.
Para empresas brasileiras que utilizam o SMA 1000, a prioridade não deve ser definida somente pelo CVSS. A combinação entre exposição à internet, exploração confirmada e possibilidade de execução remota transforma o caso em risco operacional imediato, mesmo quando não existem sinais evidentes de indisponibilidade.
O episódio também reforça um padrão de ataque contra infraestrutura de borda. Em julho, o ator UTA0533 explorou outras duas vulnerabilidades do SMA 1000 — CVE-2026-15409 e CVE-2026-15410 — para obter acesso privilegiado e implantar componentes como KNUCKLEBALL e ORANGETAIL. Até o momento, esse malware pertence ao incidente anterior e não deve ser apresentado como carga confirmada nas novas CVEs.
O que fazer agora
- Localize os appliances: identifique todas as instâncias físicas e virtuais dos modelos 6210, 7210 e 8200v, incluindo ativos administrados por filiais, terceiros ou equipes descentralizadas.
- Confirme a versão: trate como vulneráveis os equipamentos em 12.4.3-03453 ou anteriores e 12.5.0-02835 ou anteriores.
- Instale o hotfix: atualize para 12.4.3-03526 ou 12.5.0-02952, conforme a linha de firmware, e valide a versão efetivamente executada depois da mudança.sonicwall
- Investigue comprometimento: revise registros do WorkPlace e do AMC, autenticações administrativas, alterações de configuração, processos incomuns e conexões de saída originadas pelo appliance.
- Preserve evidências: se houver indícios suspeitos, isole o dispositivo antes de executar ações que possam eliminar logs ou artefatos necessários à análise.
- Reconstrua ambientes comprometidos: a SonicWall orienta reimagem dos appliances físicos ou nova implantação dos virtuais quando forem encontrados indicadores de comprometimento.
- Revogue acessos associados: altere senhas de usuários e administradores e redefina os tokens TOTP vinculados ao ambiente afetado.
- Amplie o escopo: verifique uso indevido de credenciais, movimento lateral e acessos posteriores aos recursos publicados pela VPN.
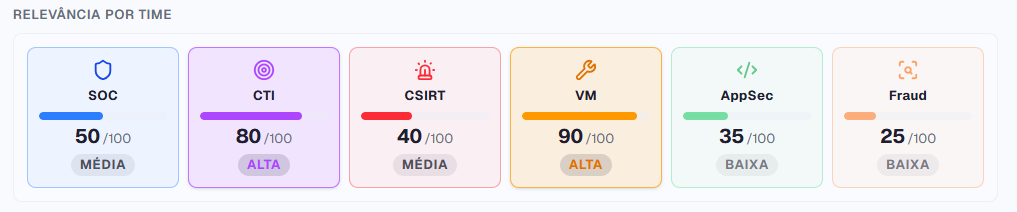
Aplicar o hotfix reduz a exposição futura, mas não remove uma intrusão já estabelecida. A resposta precisa combinar correção, investigação e recuperação segura, com responsabilidades claras entre gestão de vulnerabilidades, SOC, CTI, infraestrutura e identidade.